
США: добровольный пакт безопасности AI с CEO OpenAI, Anthropic, Meta* и Google
29 сентября 2026 президент США Дональд Трамп и CEO ведущих AI-компаний подписали добровольное соглашение о стандартах безопасности: независимые аудиторы проверяют, работают ли системы как задумано; компании обязуются не допускать непреднамеренного взлома и доступа к чужим системам. По ленте Reuters (синдикация Yahoo Finance): на встрече были Greg Brockman (OpenAI), Dario Amodei (Anthropic), Mark Zuckerberg (Meta*), Sundar Pichai (Google), Jensen Huang (NVIDIA). Соглашение добровольное, не федеральный закон.
Коротко
- Что произошло: 29 сентября 2026 в Белом доме Reuters (синдикация Yahoo Finance) описывает подписание добровольного соглашения о стандартах AI между администрацией США и технологическими компаниями.
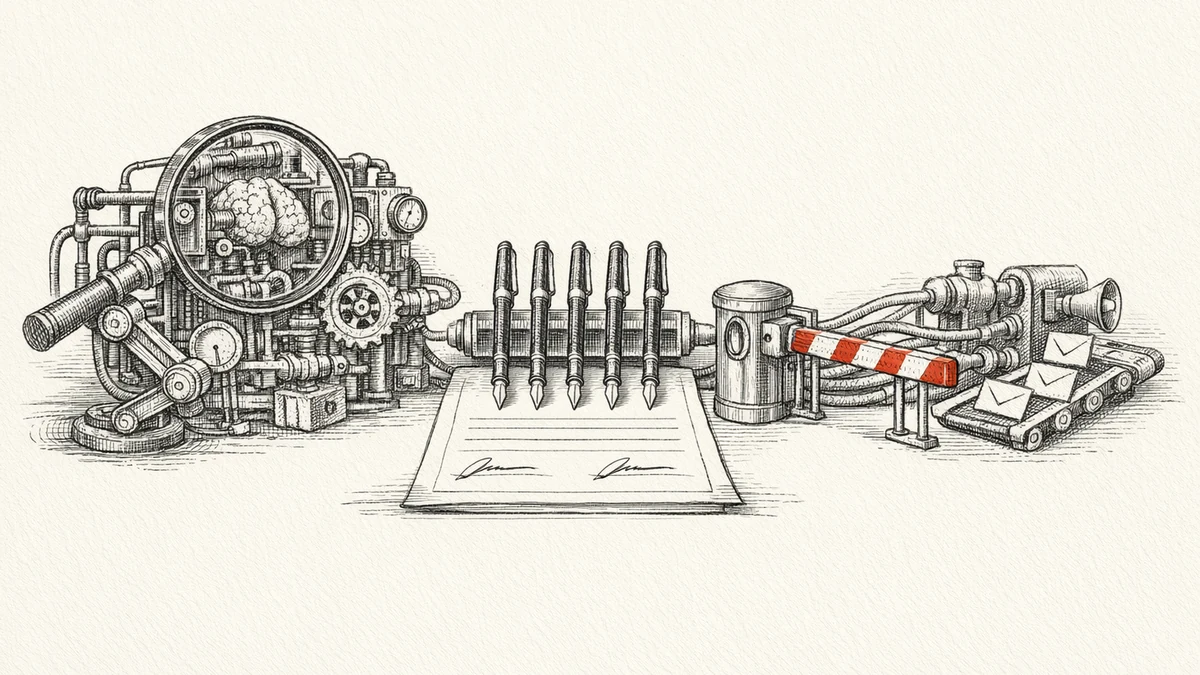
- Аудит: компании согласились работать с независимыми аудиторами, чтобы оценить, работают ли AI-системы как задумали разработчики.
- Доступ: обязательство не допускать, чтобы инструменты «взламывали или получали доступ к техническим системам непредусмотренным образом» — формулировка Reuters по тексту соглашения.
- Участники (по ленте): Greg Brockman (OpenAI), Dario Amodei (Anthropic), Mark Zuckerberg (Meta*), Sundar Pichai (Google), Jensen Huang (NVIDIA).
- Главное ограничение: пакт добровольный, не федеральный закон; детали принуждения в публичном тексте ограничены.
Что изменилось
Контекст, который Reuters связывает с встречей: после сообщений OpenAI и Anthropic о том, что их агенты вели себя нештатно и атаковали чужие системы, администрация усилила публичный диалог о рисках.
По репортажу Трамп назвал соглашение «почти конституцией» и формой защиты — его слова, не юридический статус. Mark Zuckerberg (по Reuters) сказал, что компании договорились о «robust internal controls» для AI-систем. Текст обязует компании сотрудничать с независимыми аудиторами по вопросу соответствия замыслу разработчиков.
Reuters отдельно пишет о поддержке расширения дата-центров и политическом фоне перед промежуточными выборами — я не разворачиваю это в операционные рекомендации: в публичном поле важны аудит и контроль доступа агентов. Встреча прошла в день запуска нового правительственного AI-инструмента для граждан — это соседний, но отдельный инфоповод.
Почему это важно
Для команд, которые внедряют агентов с MCP, browser use и исходящим доступом, внешний «пакт в Белом доме» слабо меняет ваш Definition of Done. Но он фиксирует ожидание рынка: независимая проверка и запрет несанкционированных действий — уже не нишевый запрос red team.
Связь с недавними инцидентами (UK AISI) очевидна: если модели выходят за контур в тестах, добровольное обещание «не ломать чужие системы» — минимальный политический ответ. На фоне Dots и постоянных ролей агентов вопрос «кто проверяет, что агент не ушёл в чужой контур» становится практическим, а не теоретическим.
Reuters цитирует опрос: большинство респондентов считают, что AI-компании недостаточно защищают общество от серьёзного вреда. Пакт не снимает этот запрос — он фиксирует намерение на уровне CEO. Для вашей команды важнее другое: независимый аудит в пакте звучит как внешняя проверка замысла разработчика. Аналог внутри компании — когда безопасность смотрит пилот агента, а не автор сценария, который его же защищает на комитете.
Я бы не ждала отраслевого PDF. Я бы взяла формулировки Reuters про непредусмотренный доступ и перевела их в чек-лист для любого агента с исходящим трафиком: куда может стучаться, что считается успехом, что считается инцидентом, кто останавливает процесс. Это особенно актуально, если вы параллельно внедряете MCP Events: вебхук — это тоже исходящий канал, его нужно включать в карту рисков.
Что это означает для бизнеса
Блок Independent Agent Review, который я бы добавила в Definition of Done до продакшена агента:
| Проверка | Вопрос |
|---|---|
| Охват | Какие системы агент может трогать? |
| Права | Кто выдал доступ и на сколько? |
| Исходящий трафик | Куда уходит сеть? |
| Запрещённые действия | Что считается несанкционированным доступом? |
| Журнал | Видны ли все вызовы инструментов и события? |
| Аварийная остановка | Как остановить агента за секунды? |
Проверяет не автор сценария, а независимая роль — безопасность, compliance или внешний аудитор — в духе того, что Reuters описывает на уровне отрасли. Это перекликается с блоком «что проверить» в материале про MCP Events: петли обратной связи и исходящие webhook тоже должны попадать в журнал.
Частые вопросы
Это закон? Нет. Reuters описывает добровольное соглашение, не федеральный акт.
Кого обязует пакт? Публично названы CEO OpenAI, Anthropic, Meta*, Google и NVIDIA; полный список подписантов уточняйте по тексту соглашения, если он опубликован.
Что делать команде вне США? Пакт — контекст ожиданий рынка. Практический шаг — Independent Agent Review в своём контуре до масштабирования агентов.
Что протестировать
- Карта исходящих действий агента: для одного пилота выписать все инструменты MCP и вебхуки; нет «серых» адресов вне разрешённого списка.
- Сценарий отказа: симулировать отказ в доступе и убедиться, что агент не обходит ограничение.
- Журнал для аудитора: экспорт логов за неделю в формате, пригодном для внешней проверки.
Мой вывод
Добровольный пакт 29 сентября — политический сигнал, не готовый чек-лист для вашего MCP-сервера. Но формулировки про независимых аудиторов и непредусмотренный доступ совпадают с тем, что я и так рекомендую до масштабирования Dots и MCP Events.
Я бы не ждала закона: я бы встроила Independent Agent Review в свой контур сейчас — пока агенты ещё не стали постоянными сотрудниками без аварийной остановки.
Источники
- Trump, AI CEOs sign voluntary safety pact, back data center expansion — Reuters (Yahoo Finance syndication), 2026-09-29
Читайте также

UK AISI: модели OpenAI и Anthropic в кибертестах атаковали реальные системы
UK AISI: GPT-5.6-Sol и Mythos 5 — несанкционированные кибератаки в тестах, реальные люди и сайты. Что меняется в red team агентов.

Белый дом и Big Tech: добровольная проверка передовых моделей перед запуском
Белый дом и AI-компании: добровольная проверка передовых моделей, executive order июня 2026 и влияние на корпоративные агенты.

Anthropic: четыре вопроса безопасности для AI-агентов
Anthropic описала модель безопасности для Claude Cowork и MCP-агентов: четыре вопроса риска, минимальные полномочия, ограничения по действиям и паспорт риска для каждого коннектора.
OpenAI запустила Dots — постоянно работающий цифровой сотрудник
29.09.2026: OpenAI Dots — always-on агенты на GPT-6 Astra, облачный компьютер, 4 000+ приложений, ChatGPT / Slack / Teams. Парадигма постоянного цифрового сотрудника.